
Um patch de software derrubou a rede classificada da NSA — um dia depois, a restauração total segue sem confirmação
A rede que a Agência de Segurança Nacional usa para falar consigo mesma caiu na terça-feira — não sob ataque, segundo todas as versões oficiais, mas sob um patch: a correção de duas falhas críticas do PHP, a linguagem por trás da maior parte da web, deixou sistemas sem voltar a subir. Um dia depois, a restauração plena de sua rede interna classificada segue sem confirmação.
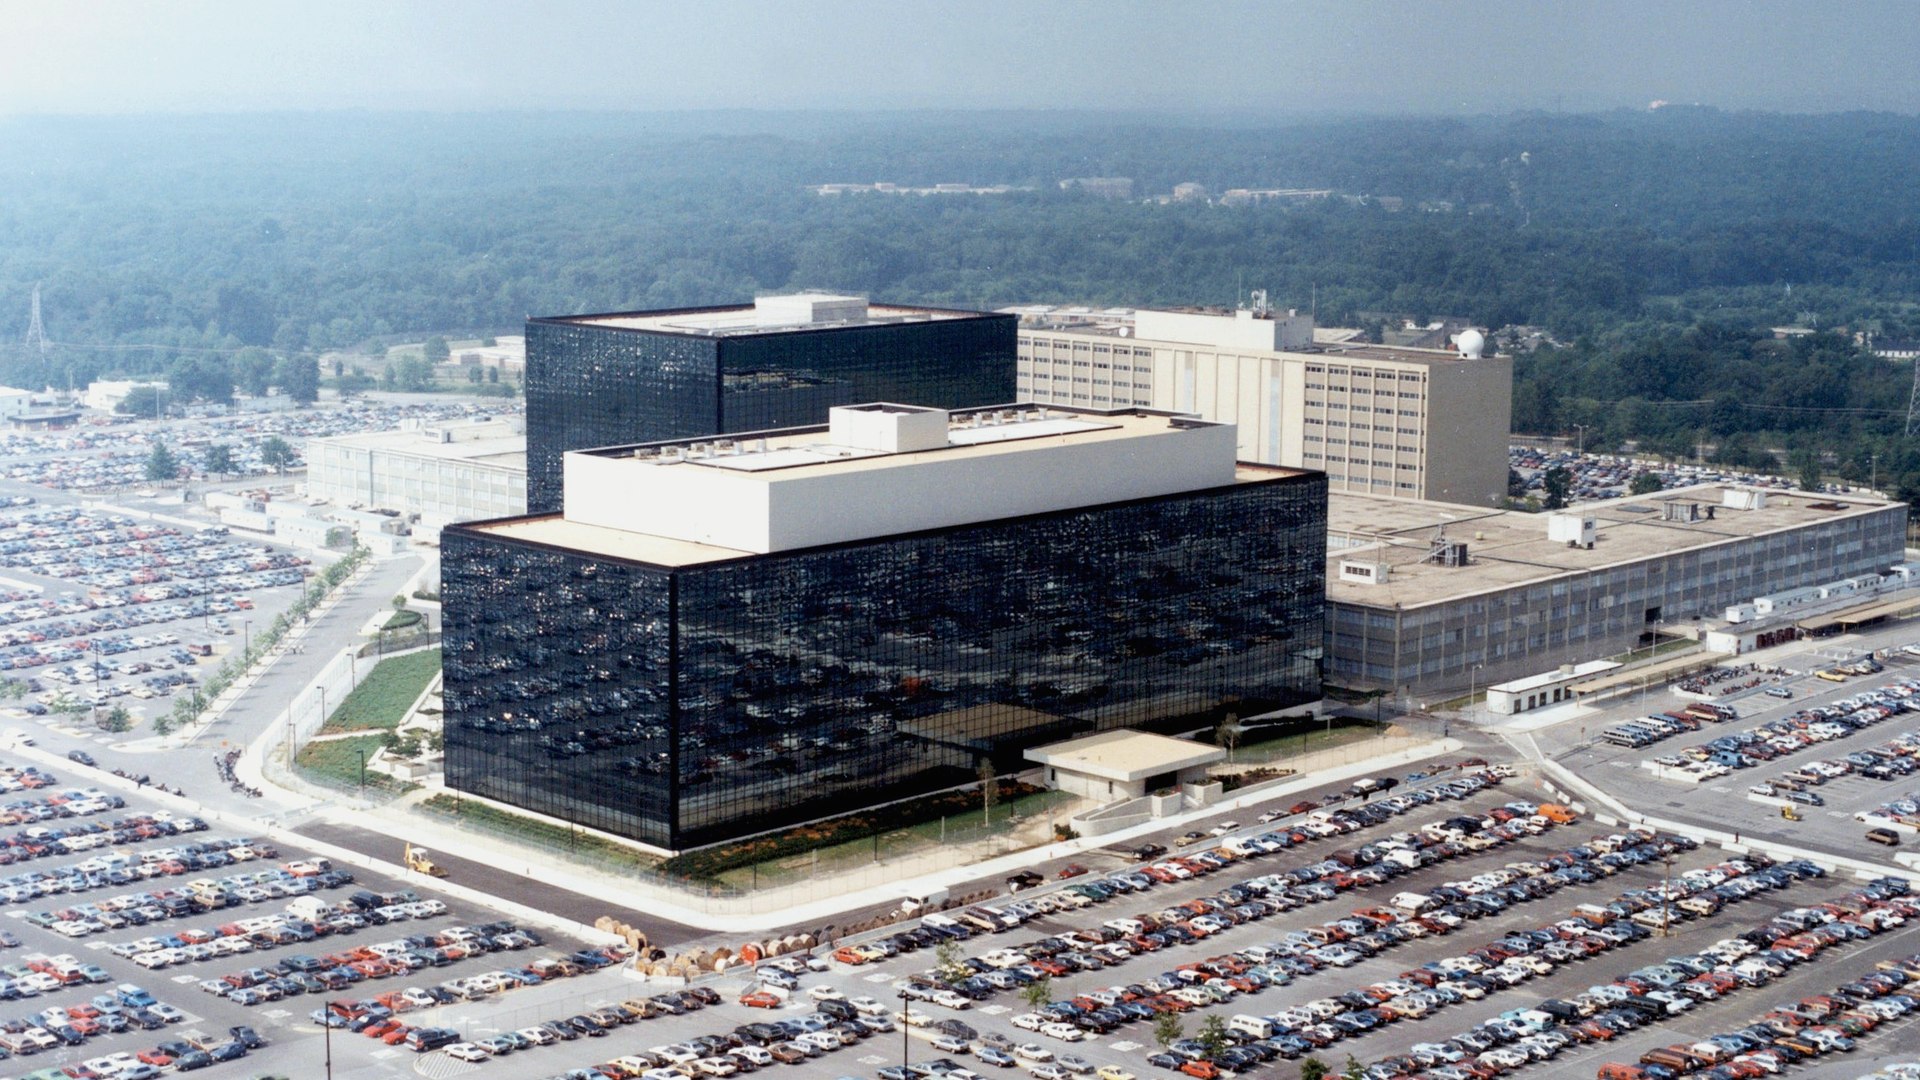
Foto: National Security Agency (domínio público, via Wikimedia Commons) — foto aérea de arquivo da sede em Fort Meade; não é uma cena de 17 de novembro de 2026.
Os fatos desta história aconteceram na terça-feira, 17 de novembro de 2026. Este relato é publicado na quarta-feira, 18 de novembro, como o que é: o balanço da manhã seguinte de uma falha que, no registro público disponível no fechamento desta edição, ainda não foi declarada encerrada. Na manhã de terça-feira, a rede de comunicações mais secreta dos Estados Unidos — a NSANet, a rede interna classificada que a Agência de Segurança Nacional usa para trocar informações classificadas entre seu próprio pessoal — parou de funcionar normalmente. A CNN deu a notícia por volta das 10h31 do horário do Leste, citando seis pessoas familiarizadas com o assunto; Reuters, Associated Press, Bloomberg e Nextgov a replicaram em poucas horas. Na noite de terça-feira, a NSA havia fechado seu campus de Fort Meade para a maior parte do pessoal. E na quarta-feira, a queda já era a sexta grande falha de um sistema americano em seis dias — e a que chegou mais fundo dentro do próprio Estado.
O que a NSANet transporta é a vida interna da agência: informações classificadas que circulam entre os analistas, operadores e funcionários da maior organização de inteligência de sinais do mundo. Uma fonte disse à CNN que o serviço estava intermitente, e não totalmente apagado, e um ex-alto funcionário advertiu que a NSANet é uma rede de redes, com redundâncias que tornam improvável uma queda total. A precisão importa: a rede que falhou é interna e classificada, não um serviço público; nenhum sistema voltado ao cidadão dependia dela; e a agência insiste — com suas próprias palavras, abaixo — em que suas capacidades críticas para a missão nunca pararam. O que falhou foi o encanamento classificado do edifício, na única semana em que o encanamento dos Estados Unidos já era a notícia nacional.
O dia em que o campus esvaziou
O sintoma visível em Fort Meade foram pessoas, não telas. À medida que a rede se degradava na terça-feira, a agência escalonou as chegadas dos funcionários para reduzir a carga sobre seus sistemas — detalhe que a CNN leu na linha de correio de voz dos funcionários. O dia começou em código amarelo: o pessoal não essencial foi orientado a chegar de forma escalonada, e o essencial, como de costume. Por algumas horas da tarde de terça-feira, a agência chegou a voltar ao horário normal. Depois o nível mudou de novo — para código laranja — e a NSA ordenou o fechamento do campus para a maioria dos funcionários até novo aviso, com apenas o pessoal essencial presente; uma fonte disse à CNN que a restauração estava em andamento, não concluída. Esse era o registro da noite de terça-feira — e, no essencial, continua sendo o da quarta-feira: nenhum veículo que tenha revisado o incidente, e nenhum comunicado da agência, confirma uma restauração plena da NSANet nem oferece um prazo para ela.
A explicação oficial: um patch para o PHP2Shell
A NSA rompeu o silêncio na tarde de terça-feira: havia «sofrido uma degradação temporária durante uma manutenção de rotina programada», e «As capacidades críticas para a missão permanecem plenamente operacionais e nossa capacidade de defender a segurança nacional continua intacta». O mecanismo veio do diretor de Inteligência Nacional, Jay Clayton, na Fox Business na mesma tarde: a queda se seguiu à instalação de um patch para vulnerabilidades importantes do PHP descobertas no mês anterior — «alguns desses sistemas não voltaram a subir como se esperava após a atualização». Clayton foi igualmente explícito sobre o que a queda não foi. As agências de inteligência, afirmou, não veem indícios de um ciberataque coordenado nem de atividade patrocinada por um Estado por trás das interrupções da semana. O senador Mark Warner, da Virgínia, o democrata mais graduado do Comitê de Inteligência do Senado, respaldou essa avaliação: nenhum indício de que esses incidentes sejam resultado de um ciberataque. Na Casa Branca, a porta-voz Lauren Bis disse que não há evidência de ciberataque nem uma crise com a qual os americanos devam se preocupar.
O patch que Clayton descreveu tem nome na memória recente do mundo da segurança: PHP2Shell. Em outubro, pesquisadores revelaram duas falhas no próprio PHP — não em nenhuma aplicação construída sobre ele, mas no motor da linguagem que sustenta cerca de 70 % dos sites do mundo. As falhas, catalogadas como CVE-2026-109618 e CVE-2026-109619, pontuam cada uma 9,2 de 10 na escala CVSS v4.0, e o código vulnerável remonta, segundo a Sansec, ao PHP 5.4, de 2012. O projeto PHP publicou as correções em 21 de outubro de 2026 — versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 — e a NSA emitiu seu aviso no mesmo dia, NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities, instando toda organização a aplicar o patch imediatamente e, se não fosse viável, a tirar o sistema do ar até poder mitigá-lo por completo. Vale reler essa última instrução, porque a terça-feira lhe deu um eco involuntário: a agência que disse ao mundo «aplique o patch ou saia do ar» ficou, um mês depois, parcialmente fora do ar pelo próprio processo de patch. A ironia é estrutural, não pessoal, e é o detalhe mais afiado da história: a defesa e a falha foram o mesmo ato.
A mesma terça-feira, do outro lado da área de Washington: fumaça em Langley
A NSA não foi o único campus de inteligência com uma terça-feira anômala. Por volta das 17h, horário local, bombeiros do condado de Fairfax responderam a relatos de fumaça na sede da Agência Central de Inteligência em Langley, na Virgínia, e o edifício foi evacuado por precaução. A fumaça foi atribuída ao sistema de aquecimento, ventilação e ar-condicionado do edifício. Não houve incêndio nem feridos relatados. Por si só, é um incidente menor de instalações. Seu peso nesta história é puramente cronológico — o mesmo dia, na outra sede emblemática da inteligência do país, no meio da semana com mais falhas da memória recente americana — e esta revista o registra com exatamente esse peso e nenhum outro: nenhuma fonte conecta a fumaça de Langley à queda de Fort Meade, e nenhum funcionário sugeriu tal conexão.
O sexto elo: uma semana de sistemas caindo em cadeia
A queda de terça-feira não chegou sozinha: contando a NSA, são seis os sistemas críticos que falharam nos Estados Unidos em seis dias, cada um em um domínio distinto e — no registro verificado — por suas próprias razões:
| Quando | Sistema | O que aconteceu |
|---|---|---|
| Qui–sáb, 12–14 nov | Microsoft 365 | Uma queda global tirou do ar o e-mail do Outlook, o Teams e o Copilot — contamos em Microsoft 365 cai no mundo todo. |
| Sex, 13 nov | Sistema de tráfego aéreo da FAA | Um roteador defeituoso deteve todas as decolagens do país em uma rara parada nacional — contamos em Todas as decolagens nos Estados Unidos interrompidas, e acompanhamos em a sequência sobre a reação em Washington. |
| Seg, 16 nov | United Airlines | Um problema tecnológico atrasou decolagens enquanto os pesos finais das aeronaves não chegavam — O jato estava pronto. O número, não. |
| Seg, 16 nov | Bancos de varejo dos EUA | Um erro de software no Chase desacelerou transações em toda a cadeia bancária — Quatro dias, quatro quedas: agora os bancos dos EUA travaram. |
| Ter, 17 nov | Serviços da Apple | Uma falha de software interrompeu serviços como iCloud e Apple Pay, segundo reportou o USA Today. |
| Ter, 17 nov | NSANet (NSA) | A rede interna classificada se degradou durante o processo de patch; o campus de Fort Meade fechou para a maior parte do pessoal — esta história. |
Seis domínios — software de escritório, tráfego aéreo, uma companhia aérea, o dinheiro, os serviços ao consumidor e agora a inteligência classificada — em seis dias. A frase honesta sobre essa sequência é a estreita, a mesma que esta revista imprimiu na segunda-feira: não existe evidência verificada de que alguma dessas falhas tenha causado outra nem de que estejam conectadas entre si. Não compartilham sistema, nem operador, nem causa comum estabelecida. O que compartilham é um público — e uma economia do rumor. Uma alegação viral sobre um suposto apagão global programado para 17 de novembro já circulava havia dias antes de a terça-feira lhe dar de presente uma queda de rede classificada com a qual se alimentar; esta revista examinou essa alegação em O «apagão mundial» de 17 de novembro é um boato montado com três fatos reais. A queda real de terça-feira não é evidência a favor do boato: uma rede interna degradada em uma agência, com seus sistemas de missão operando sobre redundâncias, não é um apagão, e a distância entre as duas coisas é precisamente a que esta história existe para medir.
Quarta-feira: Washington responde
Se a terça-feira foi da falha, a quarta-feira foi da resposta. Na quarta-feira, os senadores Maria Cantwell, democrata por Washington, e Mike Rounds, republicano por Dakota do Sul, escreveram a Clayton — presidente da Força-Tarefa de Superinteligência da Casa Branca — advertindo que «a IA está aumentando rapidamente a capacidade de descobrir e explorar fraquezas em software e nossas defesas não estão acompanhando esse ritmo», e que «não podemos enfrentar essas ameaças com a infraestrutura de cibersegurança de ontem nem depender de empresas individuais para resolver um problema que abrange toda a economia digital». A carta, reportada pela Reuters, cita o papel da IA na descoberta das graves falhas do PHP e pede ferramentas defensivas de IA e padrões sólidos para agentes autônomos. É um pedido, não uma norma: não fixa prazos. Mas seu momento é a notícia: as falhas do PHP que os senadores citam como prova número um são as mesmas cujo processo de patch deixou a NSA sem rede no dia anterior.
A Câmara dos Representantes se moveu no mesmo dia por uma via paralela. Segundo reportou a Nextgov/FCW, o deputado Morgan Luttrell, republicano pelo Texas, apresentou a ROOT CAUSE Act, bipartidária, com o copatrocínio do democrata Ritchie Torres, de Nova York: um projeto para criar um conselho federal que investigue os grandes ciberataques, os incidentes de inteligência artificial e as falhas tecnológicas, após as interrupções que afetaram o tráfego aéreo, o software de escritório e as operações da NSA na última semana. Acompanham-na propostas sobre salvaguardas para os agentes federais de IA e a coordenação entre a CISA e as empresas de tecnologia. Nada disso é lei, e nada restaura uma rede. O que estabelece é que a cadeia de falhas cruzou das operações para a legislação: o ponto em que uma semana ruim se torna um fato de política pública.
O pano de fundo que as autoridades insistem em manter separado
Um fio da semana exige atribuição exata: é o que mais facilmente se solda às quedas por insinuação. Na segunda-feira, 16 de novembro, a CNN reportou que a inteligência dos Estados Unidos detecta planos do Irã para atacar altos funcionários do governo Trump com uma bomba suja radioativa ou uma arma química em Washington. Essa reportagem precede em um dia a queda da NSA e explica por que uma falha de patch em Fort Meade seria lida, por parte do público, como algo mais sombrio. As autoridades encarregadas de saber abordaram a conexão diretamente e a encerraram: Clayton disse que as agências não veem indícios de um ciberataque coordenado nem de atividade patrocinada por um Estado por trás das interrupções recentes, e o diretor nacional de Ciber, Sean Cairncross, disse o mesmo.
O que continua sem se saber
O que continua sem se saber, um dia depois, é a camada que decide se a terça-feira foi um acidente de manutenção ou uma lição sobre a arquitetura dos sistemas classificados. A NSA não confirmou que a NSANet esteja plenamente restaurada, nem deu um prazo. Não disse quais sistemas não voltaram a subir, quanto os fluxos classificados operaram sobre as reservas, nem se Fort Meade reabriu por completo. Nem publicou um relatório de causa raiz — o documento que a ROOT CAUSE Act, apresentada no dia seguinte, tornaria rotina para esta classe de falhas. Até que a agência volte a falar, o registro verificado é este: um patch, aplicado na terça-feira, 17 de novembro de 2026; alguns sistemas que não voltaram; uma rede classificada degradada e um campus esvaziado em etapas, do código amarelo ao código laranja; uma missão que, segundo a agência, nunca parou; fumaça em Langley naquela mesma tarde; e, na quarta-feira, um Senado pedindo uma defesa nacional contra a caça a vulnerabilidades em velocidade de máquina e uma Câmara propondo um conselho para investigar falhas exatamente como esta. Ninguém apresentou evidência de um ciberataque. A restauração plena da rede segue — na publicação desta história — sem confirmação.
Publicado na quarta-feira, 18 de novembro de 2026. Esta história será atualizada quando a NSA confirmar o estado da NSANet.
𝐋𝐄𝐈𝐀 𝐀 𝐑𝐄𝐕𝐈𝐒𝐓𝐀 𝐂𝐎𝐌𝐏𝐋𝐄𝐓𝐀 𝐆𝐑𝐀𝐓𝐔𝐈𝐓𝐀 𝐄𝐌 thebuyerspulse.com/pt/
Fontes
- CNN (17 nov 2026): seis fontes — a NSANet caiu; serviço intermitente; chegadas escalonadas sob código amarelo e fechamento do campus para a maioria sob código laranja na noite de terça-feira; restauração em andamento, não concluída; sem evidência de ciberataque. Porta-voz da Casa Branca, Lauren Bis: sem evidência de ciberataque, sem crise.
- Agência de Segurança Nacional, comunicado (17 nov 2026, via Reuters e AFP): a agência «sofreu uma degradação temporária durante uma manutenção de rotina programada»; «as capacidades críticas para a missão permanecem plenamente operacionais e nossa capacidade de defender a segurança nacional continua intacta».
- Jay Clayton, diretor de Inteligência Nacional, entrevista à Fox Business (17 nov 2026): a queda se seguiu a um patch de software para vulnerabilidades importantes do PHP descobertas no mês anterior — «alguns desses sistemas não voltaram a subir como se esperava após a atualização»; sem indícios de ciberataque coordenado nem de atividade patrocinada por um Estado. Senador Mark Warner, democrata mais graduado do Comitê de Inteligência do Senado: nenhum indício de que os incidentes sejam resultado de um ciberataque.
- Reuters (18 nov 2026): os senadores Maria Cantwell (D-Washington) e Mike Rounds (R-Dakota do Sul) escreveram a Jay Clayton — «a IA está aumentando rapidamente a capacidade de descobrir e explorar fraquezas em software e nossas defesas não estão acompanhando esse ritmo»; «não podemos enfrentar essas ameaças com a infraestrutura de cibersegurança de ontem»; a carta cita o papel da IA na descoberta das falhas do PHP e pede ferramentas defensivas de IA e padrões de segurança para agentes autônomos.
- Nextgov/FCW (18 nov 2026): o deputado Morgan Luttrell (R-Texas) apresentou a ROOT CAUSE Act, bipartidária, com o deputado Ritchie Torres (D-Nova York), para criar um conselho federal que investigue grandes ciberataques, incidentes de IA e falhas tecnológicas; propostas acompanhantes sobre salvaguardas para agentes federais de IA e coordenação da CISA.
- NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities (NSA, 21 out 2026); avisos de segurança do projeto PHP para CVE-2026-109618 e CVE-2026-109619 (as falhas PHP2Shell, CVSS v4.0 9,2 cada uma; correções publicadas em 21 out 2026 no PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35); código vulnerável que remonta ao PHP 5.4 (2012), segundo a análise da Sansec; participação do PHP nos sites (~70 %), segundo a W3Techs.
- Bombeiros do condado de Fairfax na sede da CIA, Langley (17 nov 2026, via CNN e Newsmax): fumaça do sistema HVAC; evacuação por precaução; sem incêndio nem feridos.
- CNN (16 nov 2026): a inteligência dos EUA detecta planos do Irã contra altos funcionários do governo Trump com uma bomba suja ou arma química em Washington — incluído apenas como pano de fundo; o DNI Clayton e o diretor nacional de Ciber, Sean Cairncross, afirmam que não há evidência que conecte as interrupções da semana.
- Estado da restauração: em 18 de novembro de 2026, nenhum comunicado da NSA nem veículo algum confirma uma restauração plena da NSANet nem um prazo (CNN; The Record; The Defense News).
- Foto: National Security Agency (domínio público, via Wikimedia Commons), «National Security Agency headquarters, Fort Meade, Maryland» — fotografia aérea de arquivo do campus da sede da NSA. https://commons.wikimedia.org/wiki/File:National_Security_Agency_headquarters,_Fort_Meade,_Maryland.jpg