
Un parche de software dejó sin red clasificada a la NSA: un día después, el restablecimiento sigue sin confirmarse
La red que la Agencia de Seguridad Nacional usa para comunicarse consigo misma se cayó el martes — no bajo un ataque, según todas las versiones oficiales, sino bajo un parche: la corrección de dos fallas críticas de PHP, el lenguaje detrás de la mayoría de la web, dejó sistemas sin volver a arrancar. Un día después, el restablecimiento pleno de su red interna clasificada sigue sin confirmarse.
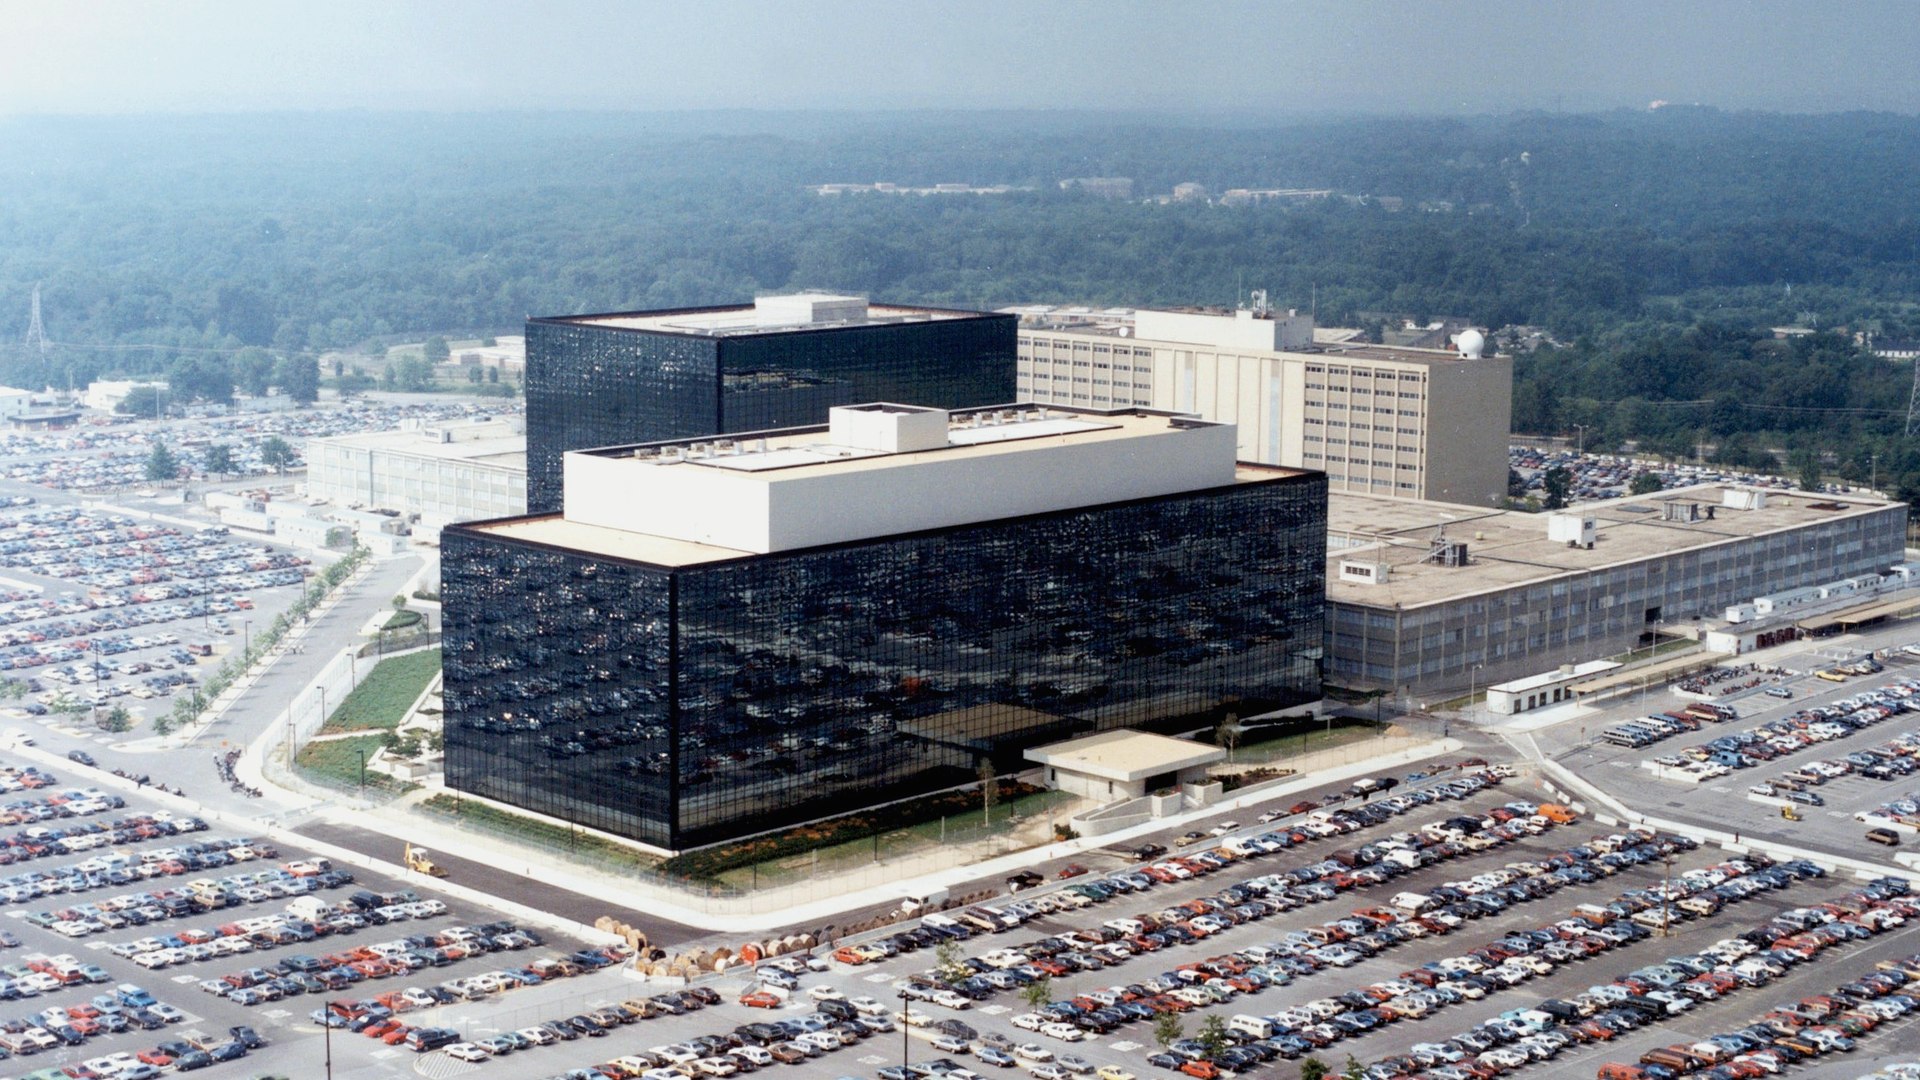
Foto: National Security Agency (dominio público, vía Wikimedia Commons) — foto aérea de archivo de la sede en Fort Meade; no es una escena del 17 de noviembre de 2026.
Los hechos de esta historia ocurrieron el martes 17 de noviembre de 2026. Esta crónica se publica el miércoles 18 de noviembre como lo que es: el balance de la mañana siguiente de una falla que, en el registro público disponible al cierre de esta edición, aún no ha sido declarada terminada. El martes por la mañana, la red de comunicaciones más secreta de Estados Unidos — NSANet, la red interna clasificada que la Agencia de Seguridad Nacional utiliza para intercambiar información clasificada entre su propio personal — dejó de funcionar con normalidad. CNN dio la noticia hacia las 10:31 a.m. del Este, citando a seis personas familiarizadas con el asunto; Reuters, Associated Press, Bloomberg y Nextgov la replicaron en pocas horas. El martes por la noche, la NSA había cerrado su campus de Fort Meade para la mayoría de su personal. Y el miércoles, la caída era ya la sexta falla mayor de un sistema estadounidense en seis días — y la que más hondo llegó dentro del propio Estado.
Lo que NSANet transporta es la vida interna de la agencia: información clasificada que se mueve entre los analistas, operadores y funcionarios de la mayor organización de inteligencia de señales del mundo. Una fuente dijo a CNN que el servicio era intermitente, no un apagón total, y un ex alto funcionario advirtió que NSANet es una red de redes, con redundancias que hacen improbable una caída completa. La precisión importa: la red que falló es interna y clasificada, no un servicio público; ningún sistema de cara al ciudadano dependía de ella; y la agencia insiste — con sus propias palabras, más abajo — en que sus capacidades críticas para la misión nunca se detuvieron. Lo que falló fue la fontanería clasificada del edificio, en la única semana en que la fontanería de Estados Unidos ya era la noticia nacional.
El día en que el campus se vació
El síntoma visible en Fort Meade fue gente, no pantallas. A medida que la red se degradaba el martes, la agencia escalonó las llegadas de los empleados para reducir la carga sobre sus sistemas — detalle que CNN leyó en la línea de buzón de voz de los empleados. El día comenzó en código amarillo: al personal no esencial se le indicó llegar de forma escalonada y al esencial, como de costumbre. Durante unas horas del martes por la tarde, la agencia incluso volvió a su horario habitual. Después el nivel cambió otra vez — a código naranja — y la NSA ordenó cerrar su campus para la mayoría de los empleados hasta nuevo aviso, con solo el personal esencial presente; una fuente dijo a CNN que el restablecimiento estaba en curso, no concluido. Ese era el registro del martes por la noche — y, en lo esencial, sigue siendo el del miércoles: ningún medio que haya revisado el incidente, y ningún comunicado de la agencia, confirma un restablecimiento pleno de NSANet ni ofrece un plazo para lograrlo.
La explicación oficial: un parche para PHP2Shell
La NSA rompió su silencio el martes por la tarde: había «sufrido una degradación temporal durante un mantenimiento rutinario programado», y «Las capacidades críticas para la misión permanecen plenamente operativas y nuestra capacidad para defender la seguridad nacional continúa intacta». El mecanismo llegó del director de Inteligencia Nacional, Jay Clayton, en Fox Business esa misma tarde: la caída siguió a la instalación de un parche para vulnerabilidades importantes de PHP descubiertas el mes anterior — «algunos de estos sistemas no se reactivaron como se esperaba tras la actualización». Clayton fue igual de explícito sobre lo que la caída no fue: las agencias no ven indicios de un ciberataque coordinado ni de actividad patrocinada por un Estado. El senador Mark Warner, el demócrata de mayor rango del Comité de Inteligencia del Senado, respaldó esa evaluación, y en la Casa Blanca la portavoz Lauren Bis dijo que no hay evidencia de un ciberataque ni una crisis de la que preocuparse.
El parche que describió Clayton tiene nombre en la memoria reciente del mundo de la seguridad: PHP2Shell. En octubre, investigadores revelaron dos fallas en el propio PHP — no en ninguna aplicación construida sobre él, sino en el motor del lenguaje que sostiene cerca del 70 % de los sitios web del mundo. Las fallas, catalogadas como CVE-2026-109618 y CVE-2026-109619, puntúan cada una 9,2 sobre 10 en la escala CVSS v4.0, y el código vulnerable se remonta, según Sansec, a PHP 5.4, de 2012. El proyecto PHP publicó las correcciones el 21 de octubre de 2026 — versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 — y la NSA emitió su aviso ese mismo día, NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities, instando a toda organización a parchear de inmediato y, si no era viable, a desconectar el sistema hasta poder mitigarlo por completo. El martes le dio a esa instrucción un eco involuntario: la agencia que le dijo al mundo «parchea o desconecta» quedó, un mes después, parcialmente desconectada por el propio parcheo. La ironía es estructural, no personal, y es el detalle más afilado de la historia: la defensa y la falla fueron el mismo acto.
El mismo martes, al otro lado del área de Washington: humo en Langley
La NSA no fue el único campus de inteligencia con un martes anómalo. Hacia las 5:00 p.m., hora local, bomberos del condado de Fairfax respondieron a reportes de humo en la sede de la Agencia Central de Inteligencia en Langley, Virginia, y el edificio fue evacuado por precaución. El humo se atribuyó al sistema de calefacción, ventilación y aire acondicionado del edificio. No hubo incendio ni se reportaron heridos. Por sí solo, es un incidente menor de instalaciones. Su peso en esta historia es puramente cronológico — el mismo día, en la otra sede emblemática de la inteligencia del país, en mitad de la semana con más fallas que recuerda la memoria reciente estadounidense — y esta revista lo registra con exactamente ese peso y ninguno más: ninguna fuente conecta el humo de Langley con la caída de Fort Meade, y ningún funcionario ha sugerido tal conexión.
El sexto eslabón: una semana de sistemas cayendo en cadena
La caída del martes no llegó sola: contando a la NSA, son seis los sistemas críticos que han fallado en Estados Unidos en seis días, cada uno en un dominio distinto y — en el registro verificado — por sus propias razones:
| Cuándo | Sistema | Qué pasó |
|---|---|---|
| Jue–sáb, 12–14 nov | Microsoft 365 | Una caída global dejó fuera de servicio el correo de Outlook, Teams y Copilot: lo contamos en Microsoft 365 se cae en todo el mundo. |
| Vie, 13 nov | Sistema de tráfico aéreo de la FAA | Un router averiado detuvo todas las salidas del país en una inusual parada nacional: lo contamos en Se detienen todas las salidas en EE. UU., y lo seguimos en la secuela sobre la reacción en Washington. |
| Lun, 16 nov | United Airlines | Un problema tecnológico retrasó salidas mientras los pesos finales de los aviones no llegaban: El avión estaba listo. El número, no. |
| Lun, 16 nov | Banca minorista de EE. UU. | Un error de software en Chase ralentizó transacciones en toda la cadena bancaria: Cuatro días, cuatro caídas: ahora se frenó la banca de EE. UU. |
| Mar, 17 nov | Servicios de Apple | Una falla de software interrumpió servicios como iCloud y Apple Pay, según reportó USA Today. |
| Mar, 17 nov | NSANet (NSA) | La red interna clasificada se degradó durante el parcheo; el campus de Fort Meade se cerró para la mayoría del personal: esta historia. |
Seis dominios — software de oficina, tráfico aéreo, una aerolínea, el dinero, los servicios de consumo y ahora la inteligencia clasificada — en seis días. La frase honesta sobre esa secuencia es la estrecha, la misma que esta revista imprimió el lunes: no existe evidencia verificada de que alguna de estas fallas haya causado a otra ni de que estén conectadas entre sí. No comparten sistema, ni operador, ni causa común establecida. Lo que comparten es una audiencia — y una economía del rumor. Una afirmación viral sobre un supuesto apagón global programado para el 17 de noviembre llevaba días circulando antes de que el martes le regalara una caída de red clasificada con la que alimentarse; esta revista examinó esa afirmación en El «apagón mundial» del 17 de noviembre es un bulo armado con tres hechos reales. La caída real del martes no es evidencia a favor del bulo: una red interna degradada en una agencia, con sus sistemas de misión operando sobre redundancias, no es un apagón, y la distancia entre ambas cosas es precisamente la que esta historia existe para medir.
Miércoles: Washington responde
Si el martes fue de la falla, el miércoles fue de la respuesta. El miércoles, los senadores Maria Cantwell, demócrata por Washington, y Mike Rounds, republicano por Dakota del Sur, escribieron a Clayton — presidente del Grupo de Trabajo de Superinteligencia de la Casa Blanca — advirtiendo que «la IA está aumentando rápidamente la capacidad de descubrir y explotar debilidades en el software y nuestras defensas no avanzan al mismo ritmo», y que «no podemos enfrentar estas amenazas con la infraestructura de ciberseguridad de ayer ni depender de empresas individuales para resolver un problema que abarca toda la economía digital». La carta, reportada por Reuters, cita el papel de la IA en el descubrimiento de las graves fallas de PHP y pide herramientas defensivas de IA y estándares sólidos para agentes autónomos. Es una petición, no una norma: no fija plazos. Pero su momento es la noticia: las fallas de PHP que los senadores citan como prueba número uno son las mismas cuyo parcheo dejó sin red a la NSA el día anterior.
La Cámara de Representantes se movió el mismo día por una vía paralela. Según reportó Nextgov/FCW, el representante Morgan Luttrell, republicano por Texas, presentó la ROOT CAUSE Act, bipartidista, con el copatrocinio del demócrata Ritchie Torres, de Nueva York: un proyecto para crear una junta federal que investigue los grandes ciberataques, los incidentes de inteligencia artificial y las fallas tecnológicas, tras las interrupciones que afectaron al tráfico aéreo, al software de oficina y a las operaciones de la NSA en la última semana. La acompañan propuestas sobre salvaguardas para los agentes federales de IA y la coordinación entre CISA y las empresas tecnológicas. Nada de esto es ley, y nada restablece una red. Lo que establece es que la cadena de fallas ha cruzado de las operaciones a la legislación: el punto en que una mala semana se convierte en un hecho de política pública.
El telón de fondo que los funcionarios insisten en mantener separado
Un hilo de la semana exige atribución exacta: es el que más fácilmente se suelda a las caídas por insinuación. El lunes 16 de noviembre, CNN reportó que la inteligencia de Estados Unidos detecta planes de Irán para atacar a altos funcionarios de la administración Trump con una bomba sucia radiactiva o un arma química en Washington. Ese reportaje precede en un día a la caída de la NSA y explica por qué una falla de parcheo en Fort Meade se leería, para parte del público, como algo más oscuro. Los funcionarios encargados de saberlo han abordado la conexión directamente y la han cerrado: Clayton dijo que las agencias no ven indicios de un ciberataque coordinado ni de actividad patrocinada por un Estado tras las interrupciones recientes, y el director nacional de Ciber, Sean Cairncross, ha dicho lo mismo.
Lo que sigue sin saberse
Lo que sigue sin saberse, un día después, es la capa que decide si el martes fue un accidente de mantenimiento o una lección sobre la arquitectura de los sistemas clasificados. La NSA no ha confirmado que NSANet esté plenamente restablecida, ni ha dado un plazo. No ha dicho qué sistemas no volvieron a arrancar, cuánto operaron los flujos clasificados sobre los respaldos, ni si Fort Meade ha reabierto por completo. Ni ha publicado un informe de causa raíz — el documento que la ROOT CAUSE Act, presentada al día siguiente, haría rutina para esta clase de fallas. Hasta que la agencia vuelva a hablar, el registro verificado es este: un parche, aplicado el martes 17 de noviembre de 2026; algunos sistemas que no volvieron; una red clasificada degradada y un campus vaciado por etapas, del código amarillo al código naranja; una misión que, según la agencia, nunca se detuvo; humo en Langley esa misma tarde; y, el miércoles, un Senado pidiendo una defensa nacional contra la caza de vulnerabilidades a velocidad de máquina y una Cámara proponiendo una junta para investigar fallas exactamente como esta. Nadie ha presentado evidencia de un ciberataque. El restablecimiento pleno de la red sigue — al publicarse esta historia — sin confirmarse.
Publicado el miércoles 18 de noviembre de 2026. Esta historia se actualizará cuando la NSA confirme el estado de NSANet.
𝐂𝐎𝐍𝐒𝐈𝐆𝐔𝐄 𝐋𝐀 𝐑𝐄𝐕𝐈𝐒𝐓𝐀 𝐂𝐎𝐌𝐏𝐋𝐄𝐓𝐀 𝐆𝐑𝐀𝐓𝐈𝐒 𝐄𝐍 thebuyerspulse.com/es/
Fuentes
- CNN (17 nov 2026): seis fuentes — NSANet se cayó; servicio intermitente; llegadas escalonadas bajo código amarillo y cierre del campus para la mayoría bajo código naranja el martes por la noche; restablecimiento en curso, no concluido; sin evidencia de ciberataque. Portavoz de la Casa Blanca, Lauren Bis: sin evidencia de ciberataque, sin crisis.
- Agencia de Seguridad Nacional, comunicado (17 nov 2026, vía Reuters y AFP): la agencia «sufrió una degradación temporal durante un mantenimiento rutinario programado»; «las capacidades críticas para la misión permanecen plenamente operativas y nuestra capacidad para defender la seguridad nacional continúa intacta».
- Jay Clayton, director de Inteligencia Nacional, entrevista en Fox Business (17 nov 2026): la caída siguió a un parche para vulnerabilidades importantes de PHP descubiertas el mes anterior — «algunos de estos sistemas no se reactivaron como se esperaba tras la actualización»; sin indicios de ciberataque coordinado ni de actividad patrocinada por un Estado. Senador Mark Warner: ningún indicio de que los incidentes sean resultado de un ciberataque.
- Reuters (18 nov 2026): los senadores Maria Cantwell (D-Washington) y Mike Rounds (R-Dakota del Sur) escribieron a Jay Clayton — «la IA está aumentando rápidamente la capacidad de descubrir y explotar debilidades en el software y nuestras defensas no avanzan al mismo ritmo»; «no podemos enfrentar estas amenazas con la infraestructura de ciberseguridad de ayer»; la carta cita el papel de la IA en el descubrimiento de las fallas de PHP y pide herramientas defensivas de IA y estándares de seguridad para agentes autónomos.
- Nextgov/FCW (18 nov 2026): el representante Morgan Luttrell (R-Texas) presentó la ROOT CAUSE Act, bipartidista, con el representante Ritchie Torres (D-Nueva York), para crear una junta federal que investigue grandes ciberataques, incidentes de IA y fallas tecnológicas; propuestas acompañantes sobre salvaguardas para agentes federales de IA y coordinación de CISA.
- NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities (NSA, 21 oct 2026); avisos del proyecto PHP para CVE-2026-109618 y CVE-2026-109619 (las fallas PHP2Shell, CVSS v4.0 9,2 cada una; correcciones del 21 oct 2026 en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35); código vulnerable desde PHP 5.4 (2012), según Sansec; participación de PHP en los sitios web (~70 %), según W3Techs.
- Bomberos del condado de Fairfax en la sede de la CIA, Langley (17 nov 2026, vía CNN y Newsmax): humo del sistema HVAC; evacuación por precaución; sin incendio ni heridos.
- CNN (16 nov 2026): la inteligencia de EE. UU. detecta planes de Irán contra altos funcionarios de la administración Trump con una bomba sucia o un arma química en Washington — solo como telón de fondo; el DNI Clayton y el director nacional de Ciber, Sean Cairncross, afirman que no hay evidencia que conecte las interrupciones de la semana.
- Estado del restablecimiento: al 18 de noviembre de 2026, ningún comunicado de la NSA ni medio alguno confirma un restablecimiento pleno de NSANet ni un plazo (CNN; The Record; The Defense News).
- Foto: National Security Agency (dominio público, vía Wikimedia Commons), «National Security Agency headquarters, Fort Meade, Maryland»: fotografía aérea de archivo del campus de la sede de la NSA. https://commons.wikimedia.org/wiki/File:National_Security_Agency_headquarters,_Fort_Meade,_Maryland.jpg