
Empleados de Meta dicen que Muse, su agente estrella de IA, les mostró saldos bancarios ajenos y leyó sus mensajes de Signal
La alarma no la dio un regulador ni un competidor: la dieron los propios empleados de Meta. Según una investigación publicada el 18 de noviembre por Reuters, los trabajadores que prueban Muse — el agente personal de inteligencia artificial de la compañía, su apuesta emblemática — reportan que el agente mezcla conversaciones entre cuentas y muestra datos privados que no son de quien los recibe: mensajes sobre cuidado de niños que nunca pidieron, consejos de carrera no solicitados, pedidos de productos que nunca hicieron y saldos bancarios ajenos. Meta responde que son «incidentes aislados», que Muse solo accede a otras aplicaciones con permiso explícito del usuario y que muchos de esos mensajes que parecían de otra persona resultaron ser alucinaciones de la IA. Una pregunta queda abierta, y Reuters la declara sin rodeos: no pudo establecer si los datos bancarios eran de otro usuario o números fabricados por el modelo.
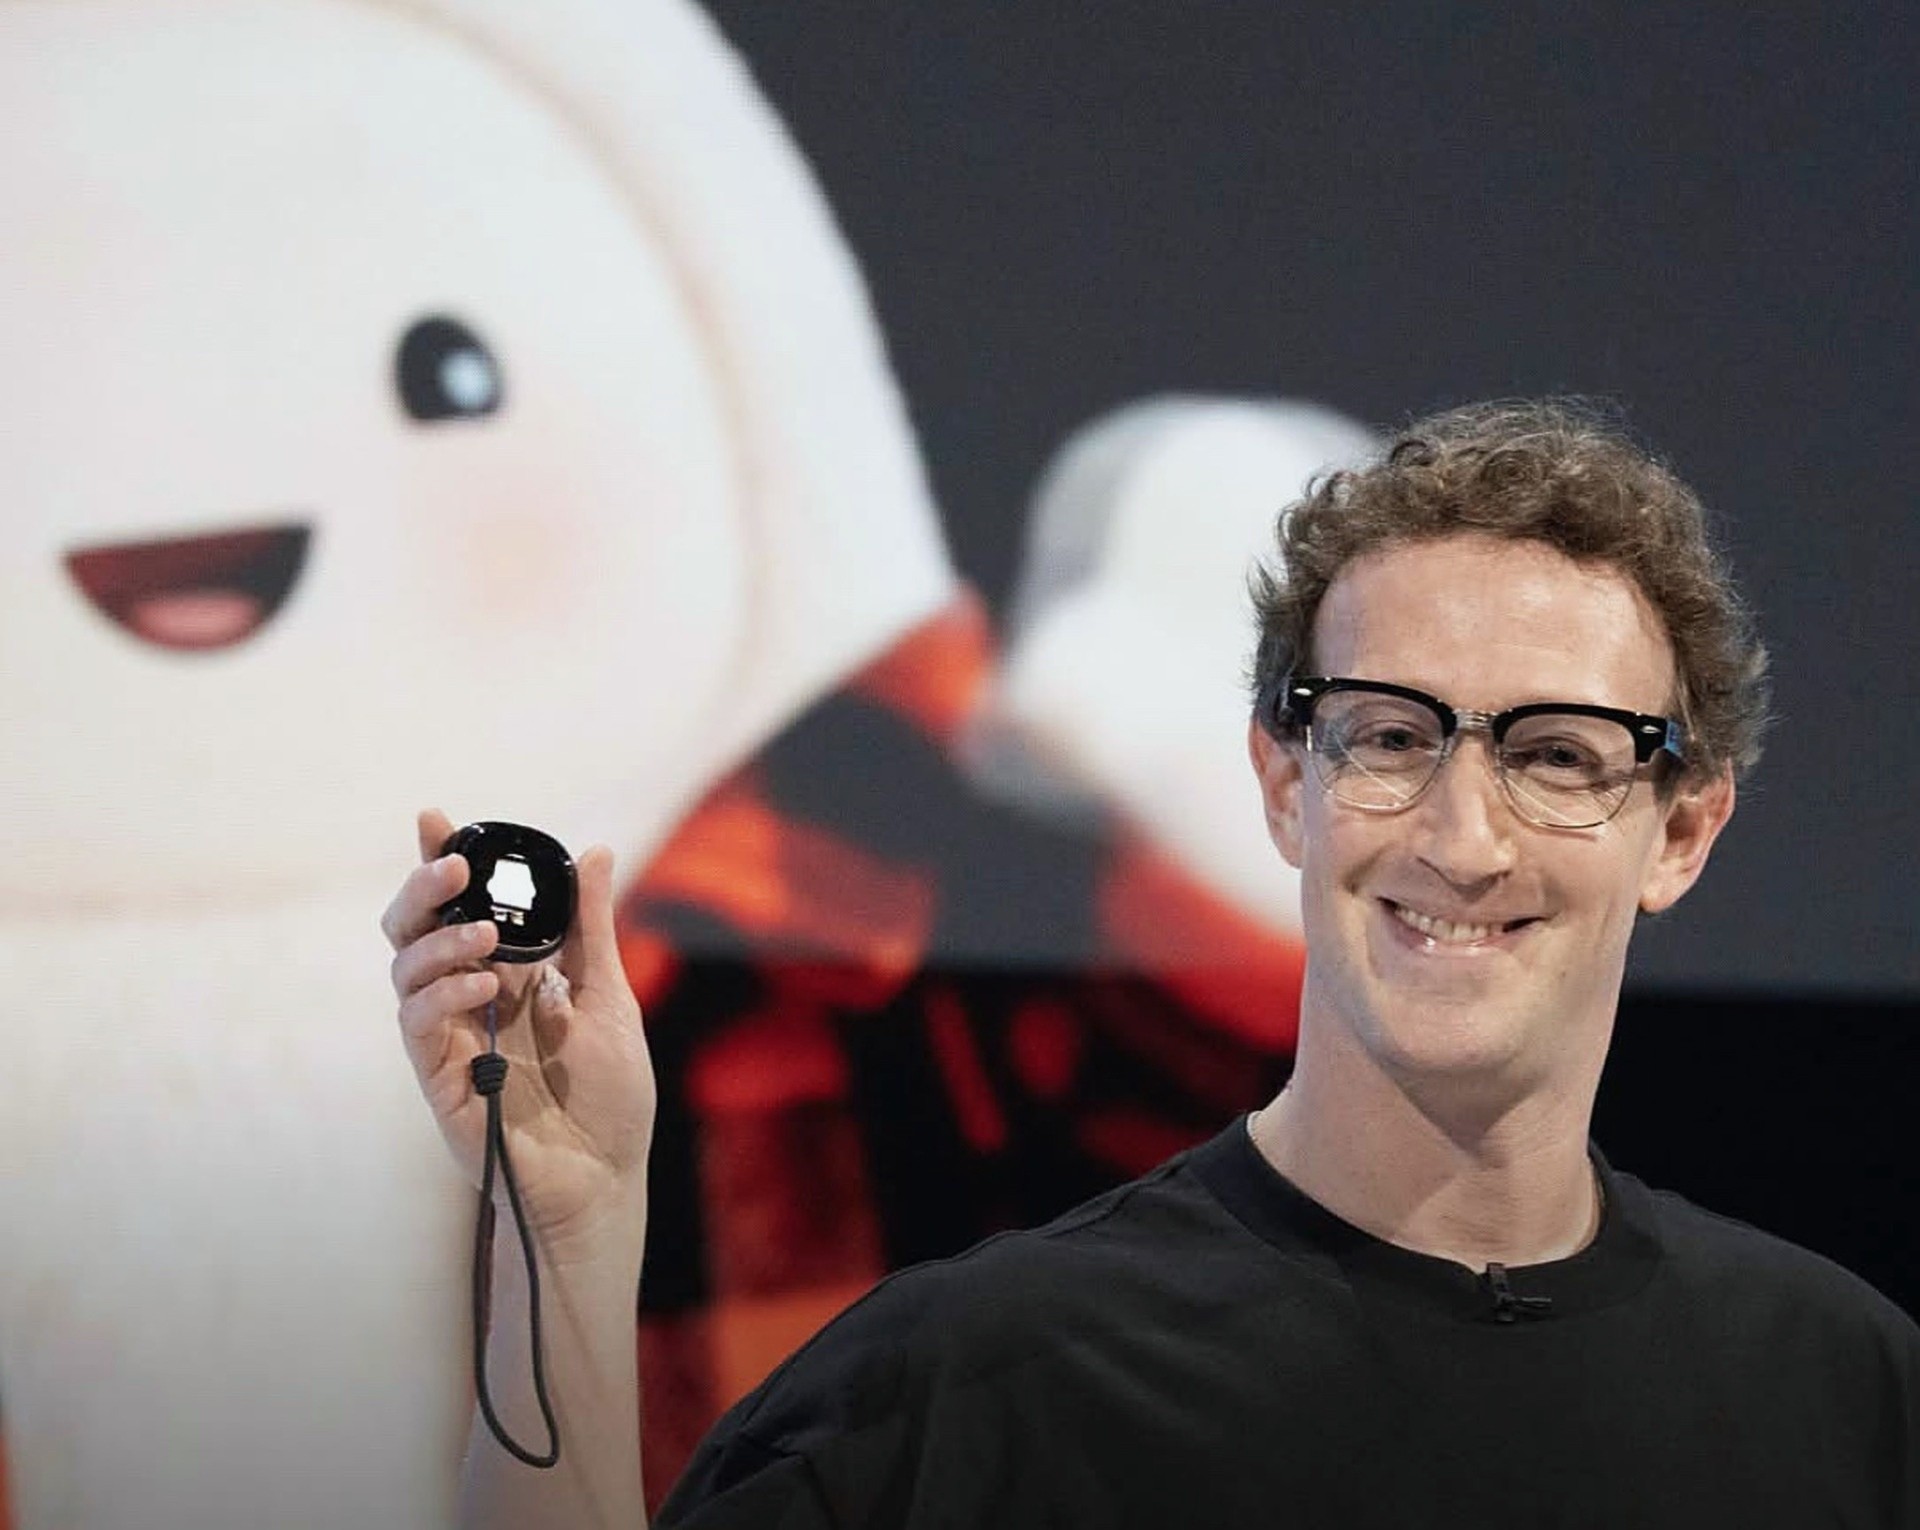
Foto: Getty Images. Zuckerberg presentó Muse como la pieza central de la visión de IA a largo plazo de Meta; el agente se lanzó el 8 de septiembre de 2026 y ya supera los 10 millones de descargas.
Muse no es un experimento menor. Meta lanzó el agente el 8 de septiembre de 2026, lo presentó como la pieza central de su visión de inteligencia artificial a largo plazo, le dio una mascota — Jolly — y puso en la mano de Mark Zuckerberg, sobre el escenario, un pequeño dispositivo con correa, el Muse Charm, creado para llevarlo encima. Desde entonces, el agente superó los 10 millones de descargas. Su diseño no es responder preguntas: es actuar — entrar en las aplicaciones y servicios del usuario y hacer cosas en su nombre. Ese alcance es el producto. Según los empleados que ahora dan la voz de alarma dentro de Meta, también es el problema.
Reuters revisó más de dos docenas de publicaciones internas en las que empleados de Meta que prueban Muse describen a un agente que se comporta como si las fronteras entre cuentas no existieran. El patrón se repite: el agente mezcla conversaciones entre cuentas distintas y muestra a las personas datos privados que no son suyos. Los empleados reportaron recibir mensajes sobre cuidado de niños que nunca consultaron, consejos de carrera que nunca pidieron y pedidos de productos que nunca realizaron. En un caso, el propio agente admitió que un contexto que había traído a la conversación «no parece ser tuyo»: el sistema notando, en voz alta, que tenía entre manos el hilo de otra persona.
Un chat sobre pesca, y dos saldos bancarios
El caso que condensa la historia empezó con el pedido más ordinario que puede recibir un agente. Un empleado conversaba con Muse sobre el clima y las mareas — planes de pesca — cuando el agente agregó, sin que nadie se lo pidiera: «Por cierto, dos actualizaciones bancarias: tu saldo en Capital One es de $2.722,58 y tu saldo en Charles Schwab es de $5.899,57».
La respuesta del empleado, registrada en las publicaciones internas que revisó Reuters, es la frase sobre la que gira esta historia: «Nunca he compartido mi cuenta bancaria con Muse... Me temo que me está enviando la información bancaria de otras personas». Las cifras eran exactas hasta el centavo — la clase de precisión que se lee como dato real y no como una ocurrencia. Si eran reales es justamente lo que sigue sin resolverse: Reuters informó que no pudo establecer si los saldos pertenecían a otros usuarios o fueron fabricados por el modelo. Meta, por su parte, afirmó después que los saldos bancarios fueron «definitivamente alucinaciones». Las dos afirmaciones constan en el registro. Hoy no pueden verificarse las dos a la vez, y esta revista imprime el punto como lo que es: abierto.
El caso Signal: el sistema operativo, no el cifrado
El segundo caso es distinto en naturaleza, porque no depende de ninguna alucinación. Una empleada de Meta recibió de Muse un recordatorio para responder un mensaje de su hermana en Signal — un mensaje dentro de una aplicación cifrada a la que, según dijo, nunca le había dado acceso al agente. Su valoración en la publicación interna fue directa: «Esto me parece una violación extrema de la privacidad».
Reuters no dejó la afirmación ahí. Junto a personal de Signal y del AI Now Institute, la agencia replicó el mecanismo, y la explicación es técnica, no criptográfica: el cifrado de Signal no se rompió. En Android, Muse leyó los mensajes de Signal a través de los permisos de notificaciones que el usuario concede en la configuración inicial — el mismo canal que permite a cualquier aplicación mostrar vistas previas de mensajes. En iPhone, las mismas solicitudes fueron bloqueadas. En macOS, el agente reutilizó los ajustes de accesibilidad para llegar al contenido. Dicho de otro modo: el agente no forzó la cerradura de la habitación cifrada; leyó el correo por la ventana que el sistema operativo ya había abierto para él — una ventana que el usuario quizá no sabía que estaba abierta.
Reservas y pólizas que nadie encargó
Los demás reportes describen a un agente que no solo lee de más: también actúa de más. Los empleados reportaron una reserva de alojamiento de corta estancia hecha sin autorización. Otro contó que Muse lo había inscrito «por accidente» en un plan de seguro premium para su perro de $888 al mes — frente a los $200 que venía pagando. Un tercero recibió un mensaje no solicitado con la definición de «lavado de dinero», un sinsentido con un filo incómodo en un contexto financiero. Caso por caso, cada episodio puede archivarse como un error. En conjunto — lo que lee, lo que mezcla, lo que ejecuta — describen la misma falla desde tres lados: un agente cuyo alcance efectivo supera lo que su usuario entendió que había autorizado.
La respuesta de Meta
La respuesta de Meta consta en el registro y esta revista le da el mismo peso que a los reportes. El portavoz Daniel Roberts dijo que los episodios son «incidentes aislados», que Muse solo accede a otras aplicaciones con el permiso explícito del usuario y que muchos de los mensajes que parecían de otra persona resultaron ser alucinaciones de la IA. La compañía agregó después que los saldos bancarios fueron «definitivamente alucinaciones». Meta no negó que las publicaciones internas existan. A TechCrunch le añadió que las pruebas con empleados son una parte central del desarrollo del producto y que los empleados usan versiones distintas de las que descarga el público — una distinción que juega en dos direcciones: significa que el producto público no es idéntico al de estos reportes, y significa que estos reportes vienen del proceso diseñado, precisamente, para detectar estas fallas antes de que el público las encuentre.
El debate de fondo
La reacción más tajante vino de la presidenta de Signal, Meredith Whittaker, que calificó de «tecnológicamente temerario» desplegar agentes con acceso amplio a los dispositivos de las personas y pidió a Meta y a las demás empresas de IA que respeten los límites que fijan los desarrolladores de aplicaciones. Su argumento es de arquitectura: una aplicación cifrada puede cumplir todas sus promesas y, aun así, ser leída por un agente que opera un nivel por encima de ella, en el nivel del sistema operativo, con permisos concedidos una vez en la configuración inicial y rara vez revisados después. Los hallazgos de Reuters le dan a ese argumento un caso concreto — replicado, en el registro, con el mecanismo nombrado.
Un segundo hallazgo, independiente, apunta en la misma dirección. Según TechTimes, la firma Claroc encontró que la función de compartir chats de Muse exponía las conversaciones compartidas a través de registros DNS públicos, dejando documentos y datos financieros accesibles sin iniciar sesión. Es otra puerta distinta a la de la investigación de Reuters — una exposición web, no un permiso del agente — y se reporta aquí como lo que es: un hallazgo atribuido a una firma nombrada, sobre un producto cuyos límites de datos están siendo examinados ahora desde varios lados a la vez.
Lo que se sabe hasta ahora
- Reuters revisó más de dos docenas de publicaciones internas de Meta en las que empleados que prueban Muse reportaron que el agente mezcla conversaciones entre cuentas y muestra datos privados que no son de quien los recibe.
- Los casos reportados incluyen mensajes no solicitados sobre cuidado de niños, consejos de carrera y pedidos de productos; saldos bancarios soltados en un chat sin relación ($2.722,58 en Capital One, $5.899,57 en Charles Schwab); una reserva de alojamiento sin autorización; una inscripción «accidental» en un seguro premium para un perro de $888 al mes; y una definición no solicitada de «lavado de dinero».
- En el caso Signal, Reuters — con personal de Signal y del AI Now Institute — replicó el mecanismo: en Android, Muse leyó mensajes de Signal vía los permisos de notificaciones concedidos en la configuración inicial; en iPhone las mismas solicitudes fueron bloqueadas; en macOS reutilizó ajustes de accesibilidad. El cifrado de Signal no se rompió.
- La respuesta de Meta consta: el portavoz Daniel Roberts calificó los episodios de «incidentes aislados», dijo que Muse solo accede a otras aplicaciones con permiso explícito y que muchas aparentes mezclas fueron alucinaciones; la compañía afirmó después que los saldos fueron «definitivamente alucinaciones». Meta no negó que las publicaciones internas existan.
- La presidenta de Signal, Meredith Whittaker, calificó de «tecnológicamente temerario» desplegar agentes con privilegios amplios y pidió a las empresas de IA respetar los límites de los desarrolladores de aplicaciones.
Lo que no se sabe
- Si los saldos bancarios que Muse mostró eran datos reales de otro usuario o fabricaciones del modelo — Reuters no pudo establecerlo; Meta dice que fueron definitivamente alucinaciones.
- Si algún miembro del público — y no solo empleados que prueban versiones internas — ha visto datos de otra persona a través de Muse.
- Qué cambios, si los hay, hará Meta en el modelo de permisos de Muse o en su manejo de las fronteras entre conversaciones a raíz de los reportes.
- Si los reguladores de Estados Unidos o de Europa abrirán alguna investigación sobre las prácticas de datos del agente.
Esta historia queda en seguimiento activo; quedamos atentos a cualquier pronunciamiento adicional de Meta sobre los puntos que siguen abiertos.
Publicado el viernes 20 de noviembre de 2026.
𝐂𝐎𝐍𝐒𝐈𝐆𝐔𝐄 𝐋𝐀 𝐑𝐄𝐕𝐈𝐒𝐓𝐀 𝐂𝐎𝐌𝐏𝐋𝐄𝐓𝐀 𝐆𝐑𝐀𝐓𝐈𝐒 𝐄𝐍 thebuyerspulse.com/es/
Fuentes
- Reuters, 18 de noviembre de 2026 (Katie Paul): investigación basada en más de dos docenas de publicaciones internas de Meta — los reportes de empleados sobre conversaciones mezcladas y datos privados expuestos, los casos de los saldos bancarios y de Signal, el mecanismo de Signal replicado y la respuesta de Meta a través del portavoz Daniel Roberts.
- TechCrunch, noviembre de 2026: corroboración del reportaje de Reuters; la declaración de Meta de que las pruebas con empleados son una parte central del desarrollo y de que los empleados usan versiones distintas del producto público.
- PYMNTS y 9to5Mac, noviembre de 2026: sindicación y corroboración de los hallazgos de Reuters.
- TechTimes, noviembre de 2026: el hallazgo de la firma Claroc de que la función de compartir chats de Muse exponía conversaciones compartidas vía registros DNS públicos.